Ini Dia Power Bank Unik Keluaran Cheero News GalleryTeknoUp.comSeiring
dengan munculnya berbagai gadget canggih belakangan ini, muncul juga
macam aksesoris pendukungnya. Mulai dari case, screen protector sampai
power bank. Dan kali ini, sebuah power bank unik muncul mengambil
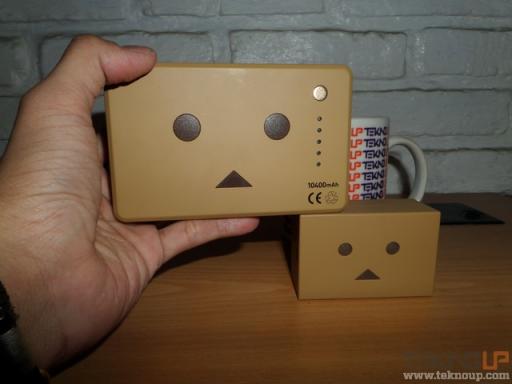
perhatian publik.Ya, Cheero Power Plus begitulah nama dari power bank
unik tersebut, perusahaan asal negeri sakura rupanya memproduksi salah
satu power bank yang terinspirasi dari salah satu karakter anime jepang,
Danboard.Teknokerz bisa melihat keunikan power bank ini dari
penampakannya, bentuknya yang kotak menyesuaikan dengan bentuk power
bank pada umumnya. Namun terlihat unik karena adanya muka dan pilihan
warna khas karakter anime terkenal itu.Tersedia dari dua pilihan
kapasitas yaitu 10400 dan 6000 mAh, Cheero Power Plus bisa digunakan
pada bermacam gadget yang Anda punya. Mulai dari smartphone, sampai
tablet dengan melakukan pengisian daya penuh hingga lima kali.Dengan
hanya memiliki berat sekitar 258 gram, Cheero Power Plus menggunakan
baterai lithium-ion yang dilengkapi oleh LED indikator. Anda juga akan
mendapatkan sebuah kantong yang dapat digunakan untuk menyimpan
keperluan Anda.Sayangnya, Cheero Power Plus hanya menyediakan kabel
Micro USB dan USB Type A. Jadi untuk Teknokerz pengguna iPhone perlu
menyediakan kabel sendiri untuk melakukan pengisian daya pada iDevice
Anda.Untuk Teknokerz yang tertarik memliki power bank unik ini bisa
kunjungi website resmi dan Facebook resmi Cheero atau melalui email ke
info_thai@cherro.net.

08 December 2014
Posted by EDO TKJ48 on 12:30 with No comments
TEMPO.CO , Jakarta: Google mulai meluncurkan vers sistem operasi Android berikutnya yaitu Lollipop 5.0.1 secara diam-diam.
Ini diperuntukkan bagi ponsel cerdas Nexus 9, Nexus 7, dan Nexus 10. (bACA: Liquid Leap, Perangkat Siap Pakai Pertama Acer)Perubahan pada versi terbaru ini adalah meningkatkan jumlah memori untuk fitur video.
Ini dilakukan untuk mengantisipasi masalah yang kerap muncul yaitu video Youtube sulit diputar. (bACA: Aplikasi Ini Memperbarui Status Secara Otomatis )
Masalah lainnya adalah mengatasi setting factory, yang bisa muncul sendiri dan menghapus setting dari user.
Menurut juru bicara Google kepada CNET, bug ini hanya terjadi sedikit di ponsel tertentu saja. (bACA: 59 Persen Pengguna Internet Akses Via Smartphone)
Menurut
data Google, sekitar 34 persen pengguna Android menggunakan sistem
operasi Android 4.4 KitKat, 49 persen menggunakan Jelly Bean dan 9
persen menggunakan Gingerbread. 

Posted by EDO TKJ48 on 12:30 with No comments
TEMPO.CO, Jakarta - Aplikasi
Get Hunted menawarkan bagi perusahaan yang mencari talenta pada bidang
digital. Aplikasi ini mirip dengan jejaring mikrososial LinkedIn, yang
menjadi database bagi perusahaan untuk mencari karyawan.
Hanya saja, Get Hunted lebih berkonsentrasi pada penyediaan database talenta untuk industri digital. (Baca: Liquid Leap, Perangkat Siap Pakai Pertama Acer)"Kami membalik proses pencarian tenaga kerja. Sekarang perusahaan yang akan mencari karyawan di aplikasi kami," kata Kevin Kang kepada Tech in Asia. (Baca: Aplikasi Ini Memperbarui Status Secara Otomatis)
Menurut Kevin, Get Hunted akan menyeleksi individual dalam dua tahapan. Pertama, penyaringan umum. Dan kedua lewa pengetesan keahlian teknis para pencari kerja.
Sebagian karyawan yang mencantumkan biodatanya di sini, menurut Kevin, sudah bekerja. Jadi mereka mempublikasi biodatanya sebagai cadangan jika pekerjaannya yang sekarang kurang memuaskan.
Sebelumnya,
Kevin telah mendirikan JobNext, sebuah layanan online untuk para
pencari kerja. Beberapa perusahaan yang menggunakan jasanya adalah Line,
Baidu, LG Electronics, dan Dentsu.
TECHINASIA | BUDI
Posted by EDO TKJ48 on 12:25 with No comments
Pada awalnya saya juga tidak mengerti Apa Itu Google Adsense (GA) Dan Apa Fungsinya
untuk para Netter dan Khususnya untuk para Blogger Mania. Tapi setelah
saya cari sana sini barulah saya sedikit memahami tentang Apa Itu GA
atau Google Adsense. Tentunya sekarang saya juga menjalankan Bisnis Online Dari Google Adsense ini. Lihat di Blog ane ini cuy Negeri Tech Blog yang sudah terpasang Google Adsensenya. Untuk Blog ini mungkin akan saya pasang GA nya juga nanti.

Berikut Pengertian Google Adsense dan Apa Manfaatnya untuk Anda.
# Pengertian Google Adsense
Google Adsense atau disingkat (GA) adalah program affiliasi dari Google
untuk bisnis internet yang sangat popular di dunia online, dengan cara
Menaruh Iklan-iklan dari Google di website/blog anda. Siapapun bisa
berpartisipasi dan tentunya bisa mendapatkan penghasilan dari Google (Yang merupakan Search Engine Terbesar Saat ini). Metode yang diberikan oleh GA itu sendiri adalah berupa Pay Per Click (PPC), dimana pemasang iklan akan dibayar oleh google setara dengan jumlah click pada iklan yang terpasang.
# Metode Pengiklanan Google Adsense
Iklan dari Google Adsense akan berbeda pada setiap blog/site pemasang
iklan, saya pertamanya juga heran, kok bisa gitu yah?,, heheheh Lebayyy
Iklan yang tampil pada blog pemasang iklan GA akan otomatis menyesuaikan
dengan kategori ataupun tema dari blog tersebut, nah boleh dibilang
iklan yang akan anda tampilakan tidak bisa anda pilih topik ataupun
kategorinya, tapi saya ada juga denger Kategori/Topik iklan Google
Adsense bisa ditentukan kalau saya sich belum pernah coba, hehehe lagian
saya baru diterima GA ne jadi harus banyak belajar.
# Manfaat atau Fungsi Google Adsene
Kalau ditanya manfaat tentu sobat semua sudah paham dong kalau sudah
baca pengertian di atas. Yang Pasti anda/pemasang iklan akan mendapatkan
pembayaran/penghasilan dari Google Adsenseberdasarkan jumlah klik yang
didapat, nah untuk jumlah uang/dollar yang didapat /clicknya sepertinya
berbeda. Untuk hal ini hanya google yang tau apa rahasianya.
# Kategori Program Google Adsene
Untuk Versi lama Google Adsense (GA) ada beberapa kategori program yang diberikan, diantaranya :
AdSense for Content
Akan memberikan ruang untuk iklan-iklan Advertiser yang akan ditampilakan pada blog/situs. Apabila anda mengizinkan GA tampil pada sidebar Blog, maka akan ada Widget baru yang akan tersimpan pada blog anda yaitu pada area Sidebar.
AdSense for Search
Fitur ini akan melibatkan Search Engine Google untuk menampilakan Adword yang muncul. Jadi singaktnya kita akan menempatkan Search Engine pada blog anda yang akan memudahkan pengunjung mencari sesuatu kotak pencarian GA tersebut.
AdSense for Feeds
"Place relevant ads in feeds Google manages for you" (Info From Google Adsense)
AdSense for Domains
AdSense for domains allows publishers with unused domains to help users reach relevant information by presenting content on the domains. (From google Adsense)
Lalu sekarang bagaimana langkah selanjutnya?, tentu anda sudah tidak sabar untuk mendaftar, hehehe
Lanjut ==> Cara Daftar dan Diterima Google Adsense Dengan Mudah
Posted by EDO TKJ48 on 12:20 with No comments
Akhirnya raksasa Google mengumumkan secara resmi bahwa sistem operasi Android versi 5.0 atau yang disebut dengan Lollipop telah dirilis, dan dapat digunakan di beberapa perangkat Nexus, serta perangkat lain yang berbasis Google Play Edition. Di dalam sistem Android ini tedapat banyak fitur - fitur baru yang memang dikhususkan untuk kenyamanan para penggunanya.
Tidak hanya itu saja Google juga memberikan kemampuan intergasi antar perangkat seperti smartphone, tablet, dan smartwatch yang lebih baik dari yang sebelumnya. Di Lollipop Google juga menawarkan perubahan Visual yang singifikan dibandingkan dengan Android versi 4.0 Ice Cream Sandwich. Ingin tahu lebih lanjut tentang fitur lengkap di Android Lollipop, simak terus blogger kami :
1. Desain Yang Baru
Desain baru yang kini ada di Android 5.0 Lollipop ini disebut dengan Material Design yang tampil lebih berwarna serta responsif. Contoh nyata tampilan Material Design yang sudah dapat Anda lihat pada aplikasi versi terbaru Google Play Store, Google Chrome, Google Play Newsstand, dan Google Drive yang sudah ada di perangkat Android Anda.
Walaupun berubah tampilannya dijamin Anda tak akan kesulitan menggunakan Android Lollipop karena elemen elemen yang ada masih akrab dengan pengguna, serta warna baru yang lebih jelas, typography akan membuat Anda lebih fokus.
2. Notifikasi
Melalui Android 5.0 Lollipop, Google memberikan system notifikasi baru yang disebut notifikasi heads up, dengan notifikasi ini Anda tak akan merasa terganggu lagi serta bisa mengatur apakah notifikasi akan ditampilkan atau tidak.
Fitur notifikasi ini telah diperbaharui yang menjadi semakin baik dan mudah digunakan. Lalu,Lock Screen terbaru dengan tambahan navigasi notifikasi yang bisa digunakan untuk membuka notif atau menghapusnya.
3. Hemat Baterai
Fitur penghematan baterai ini akan mendapatkan umur baterai yang lebih panjang yaitu sekitar 90 menit, tetapi tetap hasil ini akan bergantung pada perangkat Android masing-masing. Lalu tersedia juga notifikasi khusus tentang berapa lama waktu daya tahan baterai yang tersisa serta berapa lama waktu untuk mengisi ulang daya baterai hingga full. Keren!
4. Keamanan
Di android, faktor keamanan menjadi hal yang penting bagi para pecinta smartphone. Apalagi di Android 5.0 Lollipop terdapat fitur bernama Factory Reset Protection yang dapat diaktifkan.
Jika Anda ingin melakukan factory reset di smartphone android, Anda akan memerlukan sebuah password yang sebelumnya telah ditetapkan, data akan secara otomatis di enkripsi untuk melindungi ketika terjadi kehilangan atau pencurian smartphone. SELinux juga dipasang untuk mencegah serangan dan malware yang ingin merusak system.
5. Era Komputasi 64-bit
Untuk pertama kalinya, Android 5.0 Lollipop adalah OS Android yang sudah dioptimalkan untuk arsitektur 64-bit, yang bisa digunakan di smartphone dan tablet. Dengan bantuan sistem runtime ART, kini semua aplikasi Anda dapat berjalan dalam arsitektur 64-bit yang membuka kemungkinan yang lebih luas. Bahkan, yang nyata sistem operasi mobile di masa depan dapat menggantikan sistem operasi desktop Anda. Cool!
Spoiler for Sumber:
Spoiler for Video :
Posted by EDO TKJ48 on 11:11 with No comments
Cara Install Windows 10 Preview di VMware (Beserta Gambar)
Windows 10 Technical Preview sudah dirilis. Dengan embel-embel Technical Preview dibelakangnya, Microsoft menyarankan kamu untuk menginstallnya di secondary PC, artinya kamu bisa menginstallnya di virtual machine maupun sebagai dual boot.
Di tutorial kali ini kita akan memberikan cara menginstall Windows 10 Technical Preview di virtual machine menggunakan VMware.
Beberapa hal yang perlu kamu siapkan adalah:
1. VMware Player, bisa didownload disini.
2. Installer Windows 10 Preview, bisa didownload disini atau order versi DVD nya disini jika koneksi internet kamu kurang mumpuni untuk mendownloadnya sendiri.
3. Koneksi Internet (opsional). Koneksi internet dibutuhkan untuk terhubung dengan akun Microsoft dan Windows Insider Program.
Jika keduanya sudah siap, maka kamu tinggal buka saja VMware dan buat virtual machine baru.
Pada New Virtual Machine Wizard, pilih I Will Install the Operating System Later. Next.
Pada Guest Operating System, pilih Windows 8 jika kamu ingin menginstall Windows 10 32-bit, atau pilih Windows 8 x64 jika kamu ingin menginstall Windows 10 64-bit.
Tentukan juga nama dan tempat dimana kamu akan menyimpan file virtual machine. Pastikan kamu menyimpannya di drive yang masih memiliki cukup ruang kosong. Next.
Untuk memudahkan jika kamu ingin memindahkan virtual machine nantinya, pilih Split virtual disk. Besarnya hardisk bisa kamu ubah sesuai keinginan, tetapi pastikan tidak kurang dari 20GB.
Kamu juga bisa mengatur besarnya RAM virtual machine, tetapi pastikan tidak lebih dari setengah dari RAM yang ada di PC utama.
Pada Hardware bagian CD /DVD, pilih Use physical drive jika kamu menggunakan DVD, atau pilih Use ISO image dan browse file ISO nya jika kamu menggunakan file ISO. Jika sudah klik Finish.
Setelah itu kamu tinggal Play aja virtual Machine.
Jika muncul software updates, download dan install saja.
Setelah itu proses instalasi akan dimulai, lakukan proses instalasi Windows 10 Preview seperti biasanya.
Jika muncul pilihan Upgrade atau Custom, pilih Custom Install.
Pada partisi yang tersedia, klik New > Apply > OK
Setelah itu pilih partisi dan klik Next.
Tunggu hingga proses instalasi selesai.
Jika kamu terkoneksi internet, maka masukkan akun Microsoft kamu yang sudah terdaftar ke Windows Insider Program. Windows akan meminta verifikasi baik melalui email maupun SMS untuk melanjutkan proses instalasi.
Kamu bisa mensinkronisasikan Apps dan Layout dengan PC kamu sebelumnya, tetapi disini kita lebih memilih untuk menjadikannya sebagai PC baru (Set this up as a new PC)
Selamat! Proses instalasi telah selesai. Langkah terakhir adalah menginstall VMware tools supaya Windows 10 Preview bisa berjalan dan tampil dengan lebih optimal di VMware.
Setelah klik Install Tool, kamu tinggal buka DVD Drive di virtual machine lalu klik setup (untuk 32-bit) atau setup64 (untuk 64-bit) untuk menginstall VMware Tool.
Setelah VMware Tool terinstall maka tampilan dan performa virtual machine bakal jauh lebih baik dari sebelumnya. Dia bisa menyesuaikan ukuran window, diatur resolusinya dengan lebih optimal, support banyak device, dsb. So..pastikan kamu mengatur resolusi Windows 10 Preview tersebut dengan benar sesuai resolusi layar monitor kamu.
Kini Windows 10 Preview kamu siap untuk dinikmati. :D
Itulah cara menginstall Windows 10 Preview melalui VMware. Sebentar lagi kita akan melanjutkan dengan cara menginstall Windows 10 Preview melalui VirtualBox. Stay tuned! ;)
http://winpoin.com/cara-install-windows-10-preview-di-vmware-beserta-gambar/
15 November 2011
Posted by EDO TKJ48 on 08:53 with No comments
TAHAP I
INSTALL UBUNTU 8.10 SERVER
TAHAP II
INSTALL UBUNTU 8.10 SERVER
Untuk setting ini, kita anggap ubuntu server 8.10 sudah well-installed.
LOGIN
• Lakukan login.
• Kemudian masuk ke root, kemudian masukan password:
[user]@[host]:~$ sudo su
cirinya klo sudah masuk root maka prompt berubah menjadi
root@[host]:/home/[user]#
seperti ini:
TAHAP III
SETING KARTU JARINGAN
• Edit file /etc/network/interfaces, bisa menggunakan bantuan vi ataupico dan lainnya, tetapi
disini penulis mengunakan pico karena sudah familiar.
root@[host]:/home/[user]# pico /etc/network/interfaces
Sebelumnya tentukan dahulu IPv4 untuk kartu jaringan eth1, misal IP 192.168.0.1 dan netmask
255.255.255.0.
Dan perlu diingat, kartu jaringan eth0 terhubung dengan modem ADSL dan IPv4 mengikuti DHCP dari
modem jadi kita tidak perlu seting langi karena sudah di seting saat peng‐install‐an tersebut diatas.
Script‐nya:
kemudian di‐save.
• Lakukan restart pada network:
root@[host]:/home/[user]# /etc/init.d/networking restart
• Lihat hasil seting kartu jaringan pada eth1:
root@[host]:/home/[user]# ifconfig eth1
seharusnya hasilnya:
TAHAP IV
INSTALL DAN SETING DHCP SERVER
Untuk server, mungkin perlu DHCP Server agar computer client yg terhubung langsung mendapat IP tanpa
seting secara manual.
• Install dahulu DHCP Server, dan reposistor tersebut sudah tersedia dalam CD yang bernama DHCP3
Server, cara mengaktifkan sebagai berikut:
o Edit file /etc/apt/sources.list,
root@[host]:/home/[user]# pico /etc/apt/sources.list
dan cari script :
# deb cdrom:[Ubuntu-Server 8.10 _Intrepid Ibex_ - Release i386 (20081028.1)]/
intrepid main restricted
kemudian tanda “#” dihilangkan kemudian di‐save, script‐nya:
o Masukkan CD Distro Ubuntu 8.10 Server kemudian di‐ Mount:
root@[host]:/home/[user]# mount /dev/cdrom /cdrom
o Lakukan up‐date:
root@[host]:/home/[user]# apt-get update
maka server akan meng‐update termasuk download update dari mirror‐mirror ubuntu,
process download memang lama klo ingin cepat maka matikan fungsi‐fungsi update yg
bersifat download, caranya edit file /etc/apt/sources.list dan cari kemudian beri tanda
“#”.
o Barulah install dhcp3 server‐nya,
root@[host]:/home/[user]# apt-get install dhcp3-server
hasilnya…
hasilnya:
• Setelah diinstall, lakukan seting pada DHCP3 Server,misalnya dgn asumsi jaringan pada eth1 pada
range IP 192.168.0.100-192.168.0.200 dan Netmask 255.255.255.0. Edit file conf pada DHCP3
yaitu file /etc/dhcp3/dhcpd.conf,
root@[host]:/home/[user]# pico /etc/dhcp3/dhcpd.conf
Script‐nya:
• Lakukan restart DHCP3‐server dengan:
root@[host]:/home/[user]# /etc/init.d/dhcpd3-server restart
• Akan muncul dilayar:
* Starting DHCP server dhcpd3 [ OK ]
• Catatan, untuk option domain-name-servers nanti bisa diganti dgn DNS ISP yg bersangkutan,
seandainya DNS lebih dari satu tinggal diberi tanda koma “,”.
TAHAP V
INSTALL NTP SERVER
Apa fungsi dari NTP Server?!, fungsinya agar semua PC Client mempunyai waktu yang sama dengan Server.
Namun pengaktifan fungsi ini tidak terlalu penting. Cara install dan menjalankan:
root@[host]:/home/[user]# apt-get install ntp
root@[host]:/home/[user]# /etc/init.d/ntp restart
TAHAP VI
MEMBUAT NAT & FIREWALL
• Sebelum membuat router atau mengaktifkan IP Forwarding, darieth1 ke eth0, edit file
/etc/sysctl.conf:
root@[host]:/home/[user]# pico /etc/sysctl.conf
cari teks # net.ipv4.ip_forward=1, Aktifkan dengan menghilangkan tanda “#” kemudian save. Dan
lakukan reboot
• Membuat NAT dengan script iptables
root@[host]:/home/[user]# iptables –t nat –A POSTROUTING –o eth0 –j MASQUERADE
• Membuat firewall berserta log;
root@[host]:/home/[user]# iptables –F
root@[host]:/home/[user]# iptables –I INPUT 1 –i lo –j ACCEPT
root@[host]:/home/[user]# iptables –A INPUT –m state --state ESTABLISHED,RELATED -j
ACCEPT
root@[host]:/home/[user]# iptables –A INPUT –i ! eth0 -j ACCEPT
root@[host]:/home/[user]# iptables -A INPUT -p tcp -i eth0 -j REJECT --reject-with
tcp-reset
root@[host]:/home/[user]# iptables -A INPUT -p udp -i eth0 -j REJECT --reject-with
icmp-port-unreachable
root@[host]:/home/[user]# iptables -A INPUT -p tcp -i eth0 --dport 25 -s !
192.168.0.1 -j DROP
root@[host]:/home/[user]# iptables -A INPUT -p tcp -i eth1 --dport 25 -s !
192.168.0.1 -j DROP
root@[host]:/home/[user]# iptables -A FORWARD -p tcp --dport 25 -s ! 192.168.0.1 -j
DROP
root@[host]:/home/[user]# iptables -A INPUT -i eth0 -p tcp -s 0/0 --dport 25 -j
ACCEPT
root@[host]:/home/[user]# iptables -A INPUT -p tcp --dport 80 -j ACCEPT
root@[host]:/home/[user]# iptables -A FORWARD -p icmp -m length --length 92 -j DROP
root@[host]:/home/[user]# iptables -A INPUT -j DROP
root@[host]:/home/[user]# iptables -t filter -A INPUT -p icmp --icmp-type echorequest
-m length --length :100 -j ACCEPT
root@[host]:/home/[user]# iptables -t filter -A INPUT -p icmp --icmp-type echorequest
-j DROP
root@[host]:/home/[user]# iptables -A INPUT -p tcp -m limit --limit 5/min -j LOG --
log-prefix "Iptables: Denied TCP Port: " --log-level 7
root@[host]:/home/[user]# iptables -A INPUT -p udp -m limit --limit 5/min -j LOG --
log-prefix "Iptables: Denied UDP Port: " --log-level 7
root@[host]:/home/[user]# iptables -A INPUT -p icmp -m limit --limit 5/min -j LOG --
log-prefix " Iptables: Denied IMCP Port: " --log-level 7
root@[host]:/home/[user]# iptables -A INPUT -m state --state NEW -p tcp --dport 80 -j
LOG --log-prefix "HTTP_CONN: "
• Setelah seting iptables, karena ini sifatnya sementara maka disimpan agar tidak perlu lagi melakukan
seting kembali.
root@[host]:/home/[user]# sh -c “iptables-save” > /etc/iptables.rules
setelah di save, maka akan menghasilkan file /etc/iptables.rules, nantinya file ini bisa di‐edit klo
ada penambahan ataupun mematikan salah satu firewall.
root@[host]:/home/[user]# pico /etc/iptables.rules
tampilan isi filenya seperti ini:
• Agar tiap kali server melakukan start/booting akan selalu memanggil setingan IPTABLES/FIREWALL ini,
dan bila saat dalam pengoperasian kita melakukan scripting terhadapiptables kemudian secara
otomatis tersimpan, edit file /etc/network/interfaces
root@[host]:/home/[user]# pico /etc/network/interfaces
Penambahan Script‐nya di baris terakhir……
Penambahan Script‐nya dibaris terakhir:
pre-up iptables-restore < /etc/iptables.rules
pre-down iptables-save > /etc/iptables.rules
Seperti ini keseluruhannya:
setelah di edit jangan lupa di save.
TAHAP VII
MEMBUAT PROXY SERVER DENGAN SQUID
• Proxy, bisa berfungsi sebagai firewall/site block, web cache bahkan bisa sedikit mengatur bandwidth.
Fungsi ini ada yang memandang tidak perlu, tetapi bagi penulis Squid memegang peranan penting karena
bisa diunggulkan semisal memblock packet yang tidak diinginkan dan membantu mengatur bandwidth
karena adanya web‐cache yang bisa diandalkan pada saat koneksi dari ISP bermasalah maupun bisa
membatasi file yang di download oleh client.
• Sebelum install dahulu Squid.
root@[host]:/home/[user]# apt-get install squid
hasilnya:
• Lakukan setting squid pada file /etc/squid/squid.conf, untuk sementara ini script sudah saya siapkan,
namun tidak menuntut kemungkinan anda bisa merubahnya, script saya dapatkan dari belbagai sumber,
script sebagai berikut :
#================================================================$
# Proxy Server Versi 2.6.Stable18
#
# Dibuat: Faisal Reza @ Mutiara Access
# Modifikasi: OPiKdesign
#================================================================$
#
http_port 8080 transparent
hierarchy_stoplist cgi-bin ? .js .jsp
acl QUERY urlpath_regex cgi-bin \? .js .jsp
no_cache deny QUERY
cache_mem 32 MB
cache_swap_low 80
cache_swap_high 100
maximum_object_size 30 MB
minimum_object_size 0 KB
ipcache_size 8192
ipcache_low 98
ipcache_high 99
fqdncache_size 8192
cache_replacement_policy heap LFUDA
memory_replacement_policy heap GDSF
cache_dir aufs /webproxy 2800 32 256
cache_access_log /var/log/squid/access.log
cache_log /var/log/squid/cache.log
cache_store_log none
pid_filename /var/run/squid.pid
cache_swap_log /var/log/squid/swap.state
emulate_httpd_log on
hosts_file /etc/hosts
refresh_pattern ^ftp: 1440 20% 10080
refresh_pattern ^gopher: 1440 0% 1440
refresh_pattern . 0 20% 4320
negative_ttl 2 minutes
half_closed_clients off
#
acl snmpcommunity snmp_community public
acl all src all
acl manager proto cache_object
acl localhost src 127.0.0.1/255.255.255.255
acl to_localhost dst 127.0.0.0/8
#
acl SSL_ports port 443 # snews
acl SSL_ports port 873 # rsync
acl Safe_ports port 80 # http
acl Safe_ports port 21 # ftp
acl Safe_ports port 563 # https
acl Safe_ports port 70 # gopher
acl Safe_ports port 210 # wais
acl Safe_ports port 1025-65535 # unregistered ports
acl Safe_ports port 280 # http-mgmt
acl Safe_ports port 488 # gss-http
acl Safe_ports port 591 # filemaker
acl Safe_ports port 777 # multiling http
acl Safe_ports port 631 # cups
acl Safe_ports port 873 # rsync
acl Safe_ports port 901 # SWAT
acl purge method PURGE
acl CONNECT method CONNECT
#
http_access allow manager localhost
http_access deny manager
http_access allow purge localhost
http_access deny purge
http_access deny !Safe_ports
http_access deny CONNECT !SSL_ports
#
#
#================================================================$
# Pembatasan B/W Download dgn mendeteksi extention file.
#
# jika download lebih dari 5Mbyte kecepatan akan turun 1Kb/s
# jika download lebih dari 2Mbyte kecepatan akan turun 10Kb/s
# jika download lebih dari 1Mbyte kecepatan akan turun 20Kb/s
#
# Dibuat: OPiKdesign
#================================================================$
#
acl download url_regex -i ftp \.exe$ \.mp3$ \.mp4$ \.tar.gz$ \.gz$ \.tar.bz2$ \.rpm$
\.zip$ \.rar$
acl download url_regex -i \.avi$ \.mpg$ \.mpeg$ \.rm$ \.iso$ \.wav$ \.mov$ \.dat$ \.mpe$
\.mid$
acl download url_regex -i \.midi$ \.rmi$ \.wma$ \.wmv$ \.ogg$ \.ogm$ \.m1v$ \.mp2$ \.mpa$
\.wax$
acl download url_regex -i \.m3u$ \.asx$ \.wpl$ \.wmx$ \.dvr-ms$ \.snd$ \.au$ \.aif$
\.asf$ \.m2v$
acl download url_regex -i \.m2p$ \.ts$ \.tp$ \.trp$ \.div$ \.divx$ \.mod$ \.vob$ \.aob$
\.dts$
acl download url_regex -i \.ac3$ \.cda$ \.vro$ \.deb$ \.pdf$ \.com$ \.nrg$ \.vcd$
#
delay_pools 1
#
delay_class 1 1
delay_parameters 1 20000/1000000 10000/2000000 1000/5000000
delay_access 1 allow download
delay_access 1 deny all
• Setelah itu membuat folder /webproxy
root@[host]:/home/[user]# mkdir /webproxy
root@[host]:/home/[user]# chmod 777 /webproxy
• Kemudian restart squid‐nya, agar konfigurasi di file/etc/squid/squid.conf berjalan
root@[host]:/home/[user]# /etc/init.d/squid restart
• Setelah itu agar semua yang melewati port 80 bisa dibelokkan ke port proxy (8080) kemudian memblock
port 80.
root@[host]:/home/[user]# iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 80 -j
REDIRECT --to-port 8080
root@[host]:/home/[user]# iptables -t nat -A PREROUTING -i eth1 -p tcp --dport 80 -j
REDIRECT --to-port 8080
root@[host]:/home/[user]# iptables -A INPUT -m state --state NEW -p tcp --dport 8080 -j
LOG --log-prefix "PROXY_CONN: "
• Jaringan kemudian di‐restart agar settingan iptables tersimpan secara otomatis.
root@[host]:/home/[user]# /etc/init.d/networking restart
*source:http://opensource.telkomspeedy.com/forum/viewtopic.php?id=5283
Subscribe to:
Posts (Atom)